

کنترل داخلی فقط مجموعهای از امضاها و فرمهای اداری نیست؛ یک سیستم مدیریتی است که کمک میکند فعالیتهای مالی و عملیاتی طبق برنامه پیش بروند، خطاها زودتر شناسایی شوند و احتمال سوءاستفاده کاهش یابد. حتی یک کسبوکار کوچک نیز با چند کنترل ساده میتواند از زیانهای جدی، گزارشهای نادرست و تصمیمهای اشتباه جلوگیری کند.
در این راهنما میخوانید کنترل داخلی چیست، چه اهداف و اجزایی دارد، چه نمونههایی در واحد مالی کاربردیاند و چگونه میتوان آن را متناسب با اندازه و ریسکهای کسبوکار طراحی کرد.
کنترل داخلی در یک نگاه
- هدف اصلی: کاهش ریسک، حفاظت از داراییها و افزایش قابلیت اتکای گزارشهای مالی
- روش اجرا: تعریف مسئولیت روشن، تأییدها، محدودیت دسترسی، تطبیق حسابها و نظارت
- اصل مهم: هزینه و پیچیدگی کنترل باید متناسب با اندازه و ریسک کسبوکار باشد
کنترل داخلی چیست؟
کنترل داخلی مجموعهای هماهنگ از سیاستها، مسئولیتها، رویهها و ابزارهاست که مدیریت برای دستیابی مطمئنتر به اهداف سازمان طراحی میکند. این اهداف معمولاً شامل قابلاعتماد بودن گزارشهای مالی، حفاظت از داراییها، رعایت قوانین و افزایش کارایی عملیات است.
هیچ سیستمی نمیتواند تمام خطاها یا تقلبها را کاملاً حذف کند. کنترل داخلی باید «اطمینان معقول» ایجاد کند؛ یعنی ریسک را تا سطح قابلقبول کاهش دهد، بدون آنکه هزینه و پیچیدگی آن از منافعش بیشتر شود.
اهداف اصلی کنترل داخلی
- افزایش دقت و قابلیت اتکای اطلاعات حسابداری و گزارشهای مالی
- حفاظت از وجه نقد، موجودی کالا، تجهیزات، اطلاعات و سایر داراییها
- پیشگیری از خطا و تقلب و شناسایی سریع موارد رخداده
- اطمینان از رعایت قوانین، قراردادها و سیاستهای داخلی
- بهبود کارایی فرایندها و کاهش دوبارهکاری و اتلاف منابع
- فراهم کردن اطلاعات قابلاعتماد برای تصمیمگیری مدیران
کنترلهای مؤثر مستقیماً کیفیت حسابداری را بهتر میکنند. برای نمونه، تطبیق منظم بانک میتواند اختلاف ثبتها را پیش از بستهشدن حسابهای ماهانه آشکار کند. آشنایی با اشتباهات رایج حسابداری در کسبوکارها نیز نقطه شروع خوبی برای شناسایی ریسکهاست.
پنج جزء اصلی یک سیستم کنترل داخلی
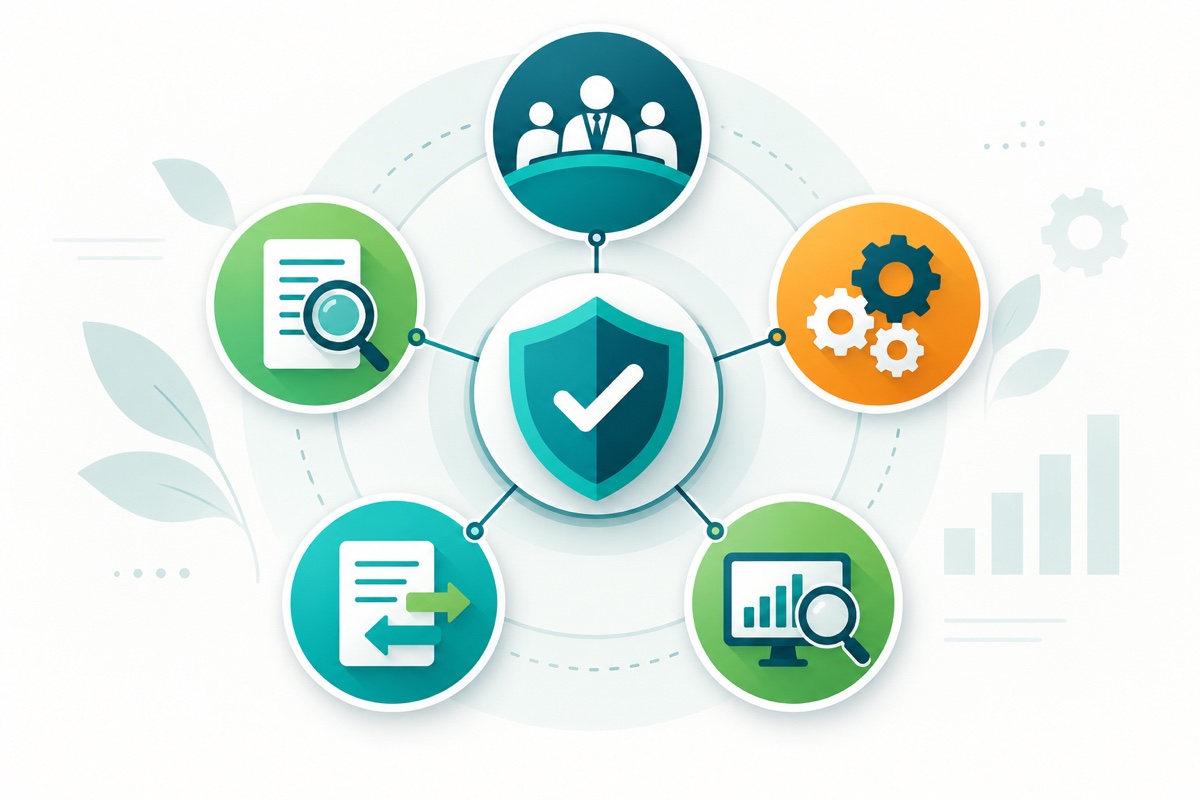
۱. محیط کنترلی
محیط کنترلی پایه و فرهنگ سیستم است. صداقت مدیران، شفافیت ساختار سازمانی، شرح وظایف مشخص، شیوه استخدام و برخورد مدیریت با تخلف، همگی بر رفتار کارکنان اثر میگذارند. اگر مدیریت قواعد را جدی نگیرد، بهترین فرمها و نرمافزارها نیز کارایی محدودی خواهند داشت.
۲. ارزیابی ریسک
سازمان باید مشخص کند چه رویدادهایی میتوانند مانع دستیابی به اهداف شوند. سرقت وجه نقد، ثبت فاکتور تکراری، دسترسی غیرمجاز، اشتباه در حقوق و دستمزد یا از دست رفتن اطلاعات نمونههایی از ریسکهای قابل بررسی هستند. احتمال وقوع و شدت اثر، اولویت کنترل را تعیین میکند.
۳. فعالیتهای کنترلی
این فعالیتها اقدامهای مشخصی برای کاهش ریسکاند؛ مانند تفکیک وظایف، تأیید پرداخت، شمارهگذاری اسناد، محدود کردن دسترسی، شمارش موجودی و تطبیق حسابها. هر کنترل باید مسئول، زمان اجرا و مدرک قابل پیگیری داشته باشد.
۴. اطلاعات و ارتباطات
اطلاعات درست باید در زمان مناسب به فرد مناسب برسد. دستورالعملها، گزارش مغایرت، گردش اسناد و مسیر گزارش تخلف باید روشن باشد. ثبت داده بدون سازوکار گزارش و پیگیری، بهتنهایی کنترل مؤثری ایجاد نمیکند.
۵. نظارت و اصلاح
کنترلها باید دورهای ارزیابی شوند؛ زیرا فرایندها، کارکنان، نرمافزارها و ریسکها تغییر میکنند. مدیریت میتواند با بررسی نمونهای اسناد، گزارش استثناها، شاخصهای خطا و نتایج حسابرسی، ضعفها را شناسایی و اصلاح کند.
قاعدهٔ طراحی کنترل مؤثر
- برای هر ریسک مهم، یک کنترل مشخص و قابل اجرا تعریف کنید.
- برای هر کنترل، مسئول، زمان اجرا و مدرک انجام کار را تعیین کنید.
- مغایرتها باید مالک پیگیری و مهلت اصلاح داشته باشند.
نمونههای کنترل داخلی در واحد مالی و حسابداری
- تفکیک وظایف: فرد ثبتکننده پرداخت، تأییدکننده و پرداختکننده نهایی نباشد.
- تأیید و مجوز: خرید، تخفیف، برگشت کالا و پرداختهای مهم تأیید مسئول مجاز را داشته باشند.
- تطبیق حسابها: مانده بانک، صندوق، مشتریان و تأمینکنندگان با مدارک مستقل تطبیق داده شود.
- کنترل دسترسی: دسترسی نرمافزار حسابداری متناسب با نقش کاربر تعریف و پس از خروج کارکنان لغو شود.
- کنترل اسناد: فاکتورها و رسیدها شماره یکتا داشته و اسناد مفقود یا ابطالشده قابل ردیابی باشند.
- کنترل موجودی: شمارش فیزیکی توسط فردی مستقل از انباردار انجام و مغایرتها بررسی شود.
- پشتیبانگیری: نسخه پشتیبان منظم، امن و قابل بازیابی از اطلاعات مالی نگهداری شود.
- گزارش استثنا: تراکنش غیرعادی، پرداخت تکراری و تغییر اطلاعات بانکی برای بررسی علامتگذاری شوند.
چگونه سیستم کنترل داخلی طراحی کنیم؟
- فرایندها را ترسیم کنید. مسیر فروش، خرید، دریافت، پرداخت، انبار و حقوق و دستمزد را از شروع تا ثبت نهایی مشخص کنید.
- ریسک هر مرحله را بنویسید. چه خطایی ممکن است رخ دهد، چه سوءاستفادهای ممکن است انجام شود و پیامد آن چیست؟
- کنترل مناسب انتخاب کنید. برای ریسکهای مهم، کنترل پیشگیرانه یا کشفکنندهای ساده و متناسب با هزینه تعریف کنید.
- مسئول و تناوب را تعیین کنید. روشن کنید چه کسی، چه کاری، در چه زمانی و با چه مدرکی انجام میدهد.
- کنترل را مستند کنید. چکلیست و دستورالعمل کوتاه تهیه کنید تا اجرا وابسته به حافظه افراد نباشد.
- اجرا را پایش کنید. مغایرتها، تأخیرها و موارد نقض کنترل را اندازه بگیرید و علت تکرار را برطرف کنید.
- دورهای بازنگری کنید. پس از تغییر نرمافزار، ساختار یا حجم فعالیت، طراحی کنترلها را دوباره بسنجید.
کنترل پیشگیرانه و کنترل کشفکننده
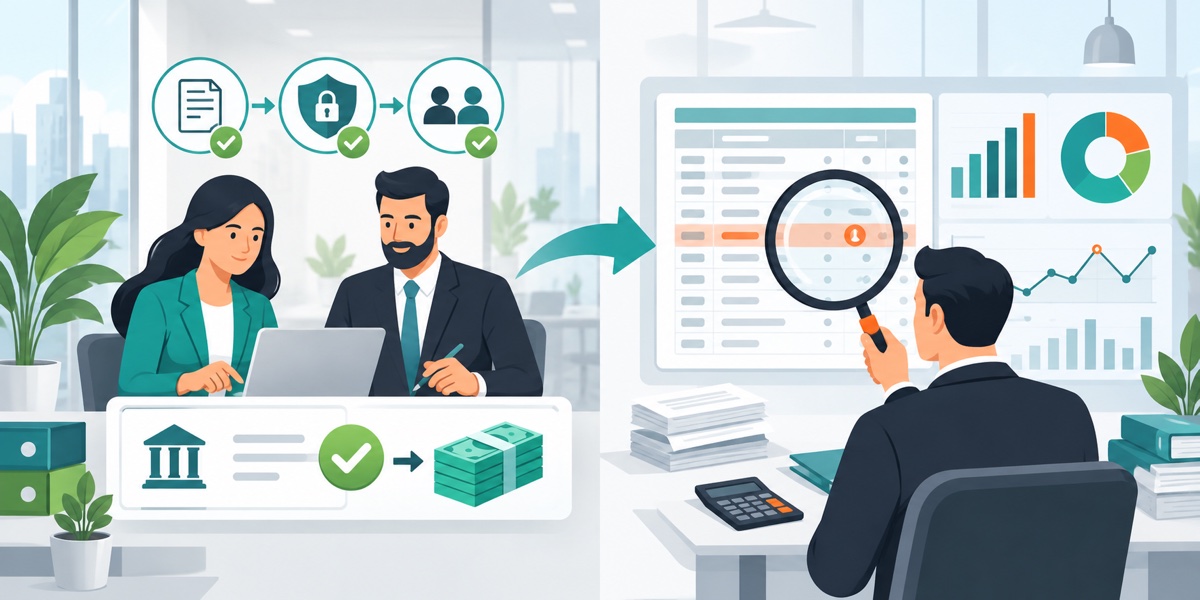
کنترل پیشگیرانه پیش از وقوع خطا عمل میکند؛ مانند الزام تأیید دو مرحلهای پرداخت یا محدودیت دسترسی. کنترل کشفکننده پس از وقوع، مسئله را آشکار میکند؛ مانند مغایرتگیری بانک یا بررسی گزارش تراکنشهای غیرعادی. سیستم مناسب معمولاً ترکیبی از هر دو است.
اتکای صرف به کنترل کشفکننده ممکن است باعث شود زیان پیش از شناسایی رخ دهد. از طرف دیگر، کنترل پیشگیرانه نیز ممکن است دور زده یا ناقص اجرا شود. به همین دلیل کنترلهای مکمل و نظارت مستقل اهمیت دارند.
تفکیک وظایف در کسبوکارهای کوچک
در مجموعههای کوچک ممکن است تعداد کارکنان برای تفکیک کامل وظایف کافی نباشد. در این شرایط میتوان از کنترلهای جبرانی استفاده کرد: مدیر گزارش بانک را مستقیم دریافت کند، پرداختهای مهم را شخصاً تأیید کند، تغییر اطلاعات تأمینکننده با تماس مستقل بررسی شود و حسابها ماهانه توسط فردی خارج از فرایند بازبینی شوند.
هدف این نیست که فرایندها کند شوند؛ هدف این است که هیچ فردی بهتنهایی نتواند یک تراکنش را از ابتدا تا انتها ایجاد، تأیید، اجرا و پنهان کند.
تفاوت کنترل داخلی و حسابرسی داخلی
کنترل داخلی بخشی از عملیات روزمره سازمان است و توسط مدیران و کارکنان اجرا میشود. حسابرسی داخلی، طراحی و عملکرد همین کنترلها را مستقلتر ارزیابی میکند و درباره ضعفها پیشنهاد اصلاحی میدهد. بنابراین حسابرس داخلی مالک اجرای کنترل نیست؛ اثربخشی آن را میسنجد.
برای شناخت نقشهای نظارتی، مقاله تفاوت حسابرسی داخلی و حسابرسی مستقل و راهنمای حسابرسی چیست را بخوانید.
خطاهای رایج در پیادهسازی کنترل داخلی
- نوشتن دستورالعملهای پیچیدهای که در کار روزانه قابل اجرا نیستند
- تمرکز بر جمعآوری امضا بدون بررسی واقعی مدارک و شواهد
- اعطای دسترسی گسترده و بازبینی نکردن کاربران نرمافزار
- نادیده گرفتن ریسک تبانی و اتکای کامل به یک کنترل یا یک فرد
- مشخص نکردن مسئول پیگیری مغایرتها و مهلت اصلاح
- بهروزرسانی نکردن کنترلها پس از تغییر فرایند یا رشد کسبوکار
چکلیست ارزیابی کنترل داخلی
- آیا مسئولیت ثبت، تأیید و نگهداری دارایی تا حد ممکن از هم جداست؟
- آیا پرداختها و تغییر اطلاعات بانکی تأمینکنندگان تأیید مستقل دارند؟
- آیا حسابهای بانکی و ماندههای مهم هر ماه تطبیق داده میشوند؟
- آیا دسترسی کاربران بر مبنای نقش تعریف و دورهای بازبینی میشود؟
- آیا مغایرتها ثبت میشوند و مسئول پیگیری دارند؟
- آیا نسخه پشتیبان اطلاعات واقعاً آزمون بازیابی شده است؟
- آیا مدیریت گزارش خلاصهای از ضعفها و اقدامات اصلاحی دریافت میکند؟
پرسشهای متداول
آیا کنترل داخلی فقط برای شرکتهای بزرگ است؟
خیر. اندازه و پیچیدگی کنترل باید متناسب با کسبوکار باشد، اما حتی یک فروشگاه یا شرکت کوچک نیز به کنترل وجه نقد، دسترسی نرمافزار، موجودی و پرداختها نیاز دارد.
مهمترین کنترل داخلی مالی کدام است؟
یک پاسخ واحد برای همه سازمانها وجود ندارد؛ بااینحال تفکیک وظایف، تأیید پرداخت و مغایرتگیری منظم بانک معمولاً از کنترلهای پایه و پراهمیت هستند.
هر چند وقت یکبار کنترلها باید بازنگری شوند؟
حداقل سالانه و نیز پس از هر تغییر مهم در کارکنان، نرمافزار، حجم عملیات یا فرایندها. کنترلهای پرریسک باید با فاصلههای کوتاهتر پایش شوند.
آیا نرمافزار حسابداری جای کنترل داخلی را میگیرد؟
خیر. نرمافزار ابزار اجرای بخشی از کنترلهاست، اما تعریف دسترسی، تأیید تراکنش، بررسی گزارشها و پاسخگویی مدیریتی همچنان ضروری است.
جمعبندی
کنترل داخلی مؤثر از شناخت فرایند و ریسک آغاز میشود، با کنترلهای ساده و مسئولیتهای روشن ادامه پیدا میکند و با پایش و اصلاح زنده میماند. بهترین سیستم، پیچیدهترین سیستم نیست؛ سیستمی است که کارکنان واقعاً اجرا میکنند و مدیریت شواهد اجرای آن را بررسی میکند.
اگر برای طراحی فرایندهای مالی، نظمدهی حسابها یا ارزیابی نقاط ضعف به پشتیبانی تخصصی نیاز دارید، آشنایی با دامنه خدمات مالی میتواند مسیر انتخاب راهکار مناسب را روشنتر کند.